W firmie MyDr doszło do nieuprawnionego dostępu do bazy danych systemu, z którego korzystają m.in. przychodnie i gabinety lekarskie. W sierpniu Ministerstwo Cyfryzacji poinformowało, że chodzi o dane 19 mln Polaków, m.in. o lekach i receptach. Firma jest dostawcą systemu do prowadzenia m.in. elektronicznej dokumentacji medycznej. Dane, które wyciekły dotyczą 12 tys. podmiotów medycznych korzystających z platformy MyDr.
Można sprawdzić dane, które wyciekły
Jak czytamy na rządowej stronie, "fakt przełamania zabezpieczeń firmy MyDr jest potwierdzony, służby nie stwierdziły jak dotąd upublicznienia tych danych, z uwagi na dobro obywateli - prewencyjnie przekazujemy jednak informację, czyje numery PESEL znalazły się w wycieku".
Informację o tym, czy nasze dane znalazły się wśród wyciekłych informacji, można sprawdzić na stronie bezpiecznedane.gov.pl. Do serwisu można zalogować się za pomocą:
- aplikacji mObywatel,
- bankowości elektronicznej,
- e-dowodu,
- profilu zaufanego.
Zobacz również:


"Zaloguj się i sprawdź, czy Twój PESEL został wykradziony. Szczegółowych informacji o tym, jakiego rodzaju dane znalazły się w wycieku, może udzielić wyłącznie ich administrator, czyli np. Twoja przychodnia lub gabinet lekarza, z którego usług korzystasz. Te dane nie znajdują się w portalu" - czytamy na stronie.
Użytkownicy czekają w kolejce do sprawdzenia danych
Zainteresowanie stroną i możliwością sprawdzenia, czy nasze dane padły ofiarą wycieku danych, jest tak duże, że użytkownicy próbujący zweryfikować swoje informacje trafiają do specjalnej kolejki. O sytuacji informują kolejni użytkownicy serwisu.
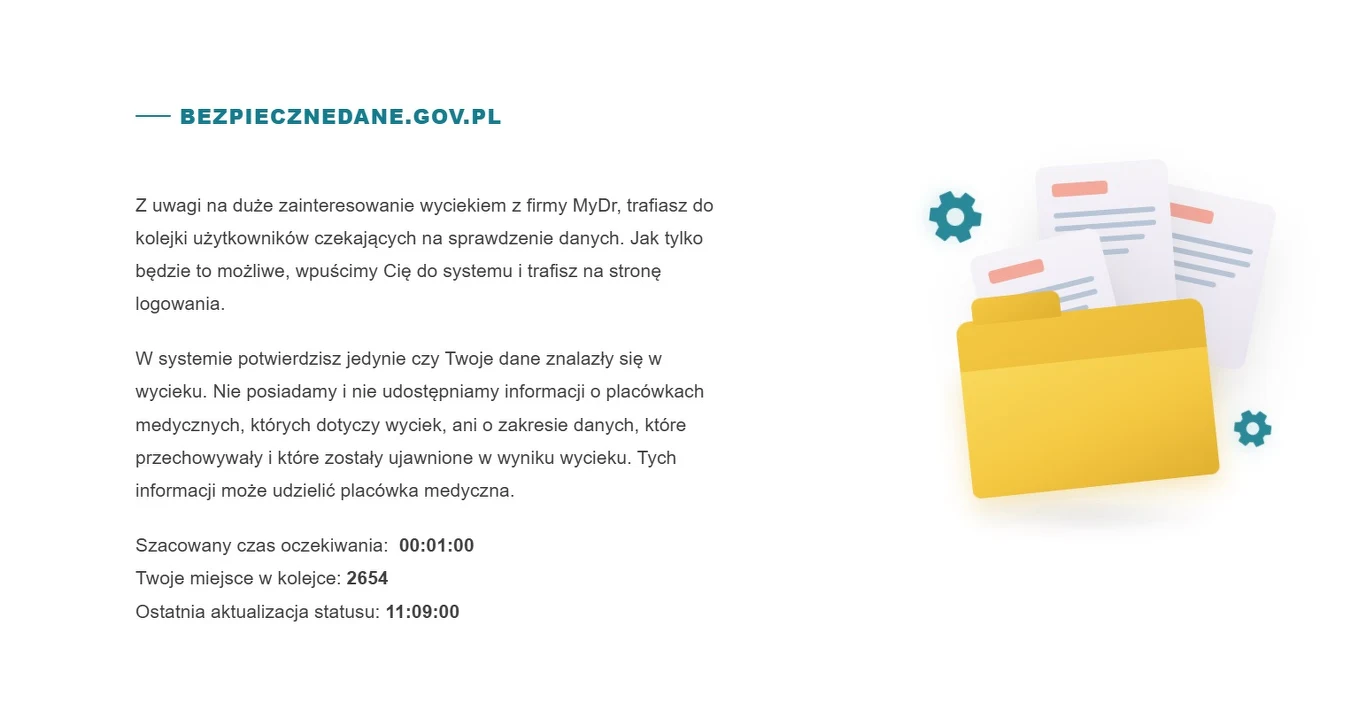
Interia Biznes sprawdziała, jak wygląda sytuacja w sobotę (29 sierpnia) przed południem. Po wejściu na stronę ukazała się duża plansza, na której operator zapewnia, że jak tylko będzie to możliwe, użytkownik zostanie wpuszczony do systemu. Mimo 2654 miejsca w kolejce, czas oczekiwania wyniósł kilka minut.
Ministerstwo Zdrowia radzi, jak chronić swoje dane
Ministerstwo Zdrowia zaleca, niezależnie od okoliczności incydentu, stosowanie podstawowych zasad cyberbezpieczeństwa, w tym m.in.:
- zastrzeżenie numeru PESEL, np. za pośrednictwem aplikacji mObywatel;
- stosowanie silnych i unikalnych haseł do poszczególnych usług;
- korzystanie z uwierzytelniania wieloskładnikowego (MFA);
- zachowanie ostrożności wobec wiadomości e-mail, SMS-ów i połączeń telefonicznych nakłaniających do podawania danych.
Zmiany legislacyjne dotyczące zaostrzenia odpowiedzialności podmiotów przetwarzających dane medyczne zapowiedził wiceminister cyfryzacji Dariusz Standerski. Resort wkróce ma zamiar podzielić się swoimi propozycjami w tej sprawie.