Ważny komunikat PKO BP. Bank regularnie ostrzega swoich klientów, otwiera się w nowym oknie i w środę 12 marca ponownie musiał wystosować specjalną wiadomość. Oszuści ponownie chcą sięgnąć po pieniądze Polaków. Wykorzystują do tego sprytny sposób.
PKO BP wydał komunikat, powodem e-mail
PKO BP zwrócił się do klientów z ostrzeżeniem. Ważny komunikat kluczowy dla bezpieczeństwa pieniędzy zgromadzonych na koncie powinien trafić do jak największego grona odbiorców. Polacy mogą stracić nie tylko oszczędności.

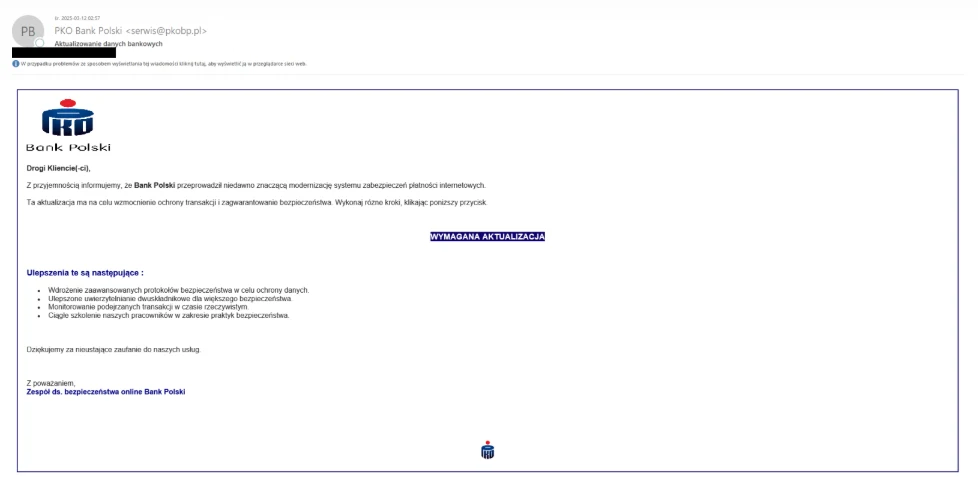
Do kolejnych skrzynek pocztowych trafiają nietypowe wiadomości e-mail. Oszuści, podszywając się pod PKO BP, informują o modernizacji systemów i rzekomej potrzebie wykonania przez klientów aktualizacji. Ważne jest, że tym razem używają sfałszowanego adresu e-mail, który sugeruje, że kontakt faktycznie pochodzi z instytucji.
Polacy dostają e-mail od PKO BP, bank ostrzega
PKO BP w komunikacie od samego początku wskazuje na to, że Polacy , otwiera się w nowym oknietrafili na celownik oszustów wykorzystujących wizerunek największego banku. Wiadomość opublikowana na stronie internetowej nie pozostawia co do tego wątpliwości.
"Ostrzegamy przed kolejnymi atakami cyberprzestępców" - alarmuje PKO BP, otwiera się w nowym oknie. "Uważaj na fałszywe e-maile podszywające się pod bank o temacie: "Aktualizowanie danych bankowych". Wiadomości mają w polu nadawcy sfałszowany adres: PKO Bank Polski <serwis@pkobp.pl>" - czytamy w dalszej części komunikatu.
Kluczowym szczegółem jest sam przycisk znajdujący się w treści maila oszustów podszywających się pod PKO BP, otwiera się w nowym oknie. Ofiary widzą napis: "WYMAGANA AKTUALIZACJA". Mimo wyjaśnienia tego, co rzekomo ma się zmienić, kluczowa jest wiedza, że kontakt pochodzi nie od pracowników PKO BP, a od cyberprzestępców.
PKO BP wyjaśnia, że przycisk zawarty w wiadomości prowadzi do fałszywej strony, gdzie cyberprzestępcy wykradają dane dostępowe. Klienci PKO BP, otwiera się w nowym oknie mogą być zdziwieni, gdyż oszuści przygotowali specjalną stronę imitującą serwis do logowania banku.
"Bank nie jest autorem tych wiadomości" - ostrzega w komunikacie PKO BP.
Można stracić nie tylko pieniądze
PKO BP ostrzega przed fałszywymi wiadomościami trafiającymi do Polaków. Klikając w przycisk zawarty w wysyłanym e-mailu, klienci banku mogą stracić nie tylko pieniądze przechowywane na koncie.
"Nie otwieraj załączników i nie klikaj w linki w tego rodzaju e-mailach. Jeśli klikniesz w link, możesz stracić pieniądze , otwiera się w nowym okniei kontrolę nad kontem" - apeluje PKO BP.
Zobacz również:
Sami oszuści , otwiera się w nowym oknieprzekonują, że wykonując rzekomą aktualizację, klienci będą mogli korzystać z lepszej ochrony danych osobowych, uwierzytelniania dwuskładnikowego, a także monitorowania podejrzanych transakcji w czasie rzeczywistym. Dodatkowo cyberprzestępcy wyjaśniają, że kliknięcie w link w wiadomości doprowadzi do "ciągłego szkolenia naszych pracowników w zakresie praktyk bezpieczeństwa". Same składnie i sposób napisania wiadomości sugeruje, iż nie pochodzi ona od pracowników PKO BP. W przykładowym e-mailu pada między innymi stwierdzenie "wykonaj różne kroki, klikając poniższy przycisk".
Na końcu fałszywej wiadomości , otwiera się w nowym okniepojawia się wskazanie, że e-mail pochodzi od "zespołu ds. Bezpieczeństwa online Bank Polski". To właśnie szczegół dotyczący tego, jaki podpis widnieje w wysłanym e-mailu, powinien zwrócić uwagę Polaków. Instytucja zawsze podpisuje się pełną nazwą. Dodatkowo, operacje i planowane zmiany są wcześniej publicznie ogłaszane, a sami klienci otrzymują na ten temat informację z oficjalnych źródeł.
"Działajmy razem, aby zwiększyć ochronę Twoich finansów" - dodaje na koniec ostrzeżenia PKO BP. Bank od dawna wyjaśnia, że systemowe mechanizmy walki z cyberprzestępcami , otwiera się w nowym oknienie wystarczą, gdy klienci nie będą ostrożni i nie będą kierować się zasadami bezpieczeństwa w sieci.